El código que no escribiste
Los ataques más difíciles de ver no entran por tu firewall: llegan dentro de las dependencias que tú mismo instalas.
- Gustavo RodríguezDirector de ciberseguridad, Grupo Trycer
Redacción Hablemos TechTech & Wine Fest 20263 min de lectura
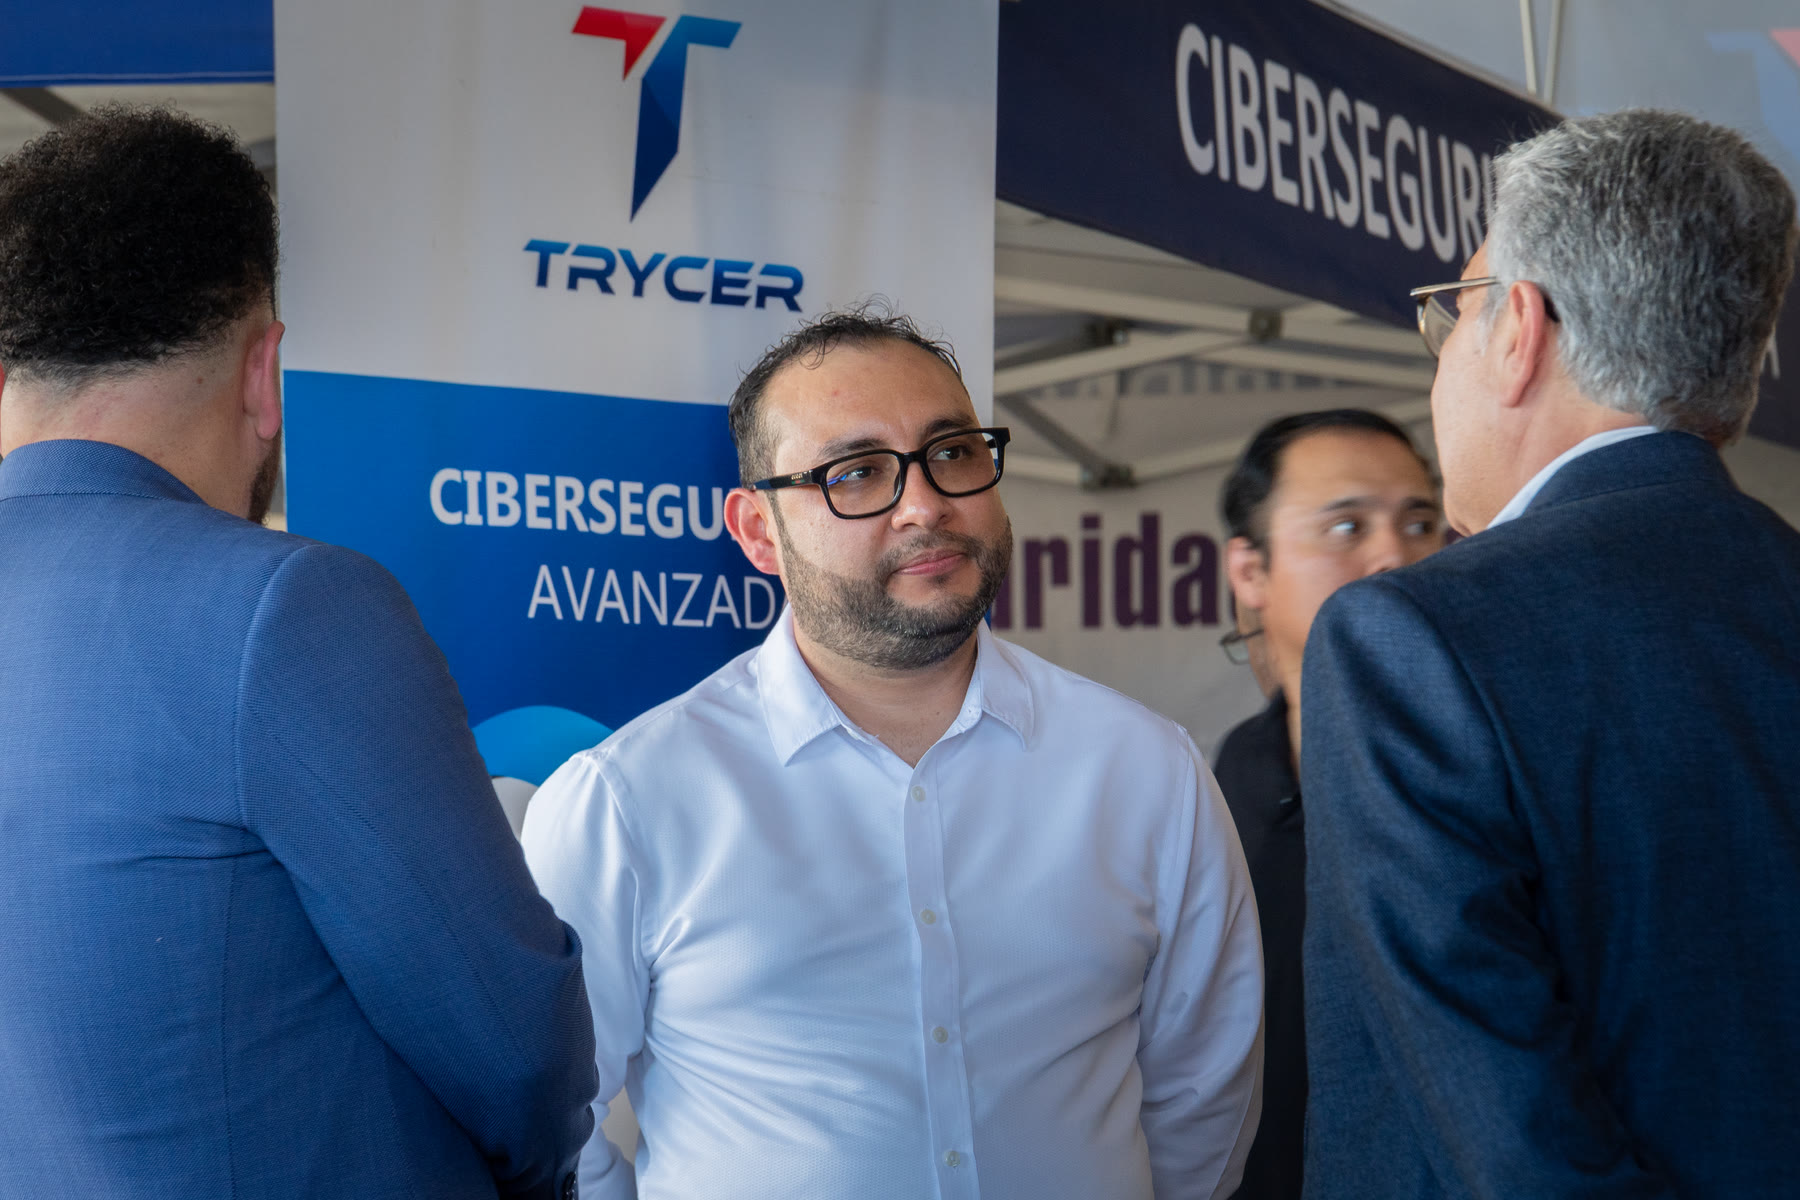
En 1984, Ken Thompson lo dejó escrito: no puedes confiar en código que no escribiste tú mismo. Gustavo Rodríguez, director de ciberseguridad de Grupo Trycer, subió al escenario del Tech & Wine Fest con un casco de Iron Man y esa frase, para hablar del riesgo que casi nadie está midiendo: la cadena de suministro de software.
Su advertencia cabe en una línea: no te van a atacar a ti; van a atacar a alguien de quien dependes.
La tienda de apps de los programadores
Hoy, el código que no escribiste llega en una dependencia o te lo sugiere una IA. NPM y PIP funcionan como la tienda de apps de los programadores: alguien publicó el paquete, tú lo instalas, casi siempre como administrador, y confías en que haga lo que dice.
Una aplicación con 40 dependencias puede tener detrás a cerca de 1,500 personas, según la estimación que mostró Gustavo. Cada una es un eslabón que no controlas.
La IA suma un riesgo nuevo: si un asistente recomienda una librería que no existe, alguien puede publicarla con ese nombre y con código malicioso. Ya pasó algo parecido. En 2021, Alex Birsan subió paquetes con el nombre de dependencias internas de empresas como Apple y Microsoft, y los gestores instalaron la versión pública. Según Gustavo, Kaseya y Shai-Hulud siguieron el mismo patrón: dependencias que nadie verificó.
“Nadie lo va a detectar, porque viene del código.”
Gustavo Rodríguez, sobre firewalls y antivirus
Cuatro puertas de entrada
Así se mete un ataque a la cadena de suministro, según Gustavo:
- Dependencia. Código que bajas de NPM, PIP o RubyGems y que casi siempre instalas como administrador.
- Pipeline. Acciones y plugins sin definir, y aplicaciones que corren sin permisos específicos.
- Artefacto. Siempre compila limpio: el problema viene de antes, desde el desarrollo.
- Identidad. Tokens sin límite, credenciales sin MFA y cuentas que son administradoras.
- 454 milpaquetes maliciosos nuevos al año, según Sonatype
- 65 %ve la cadena de suministro como su mayor reto, según el Foro Económico Mundial
- +250días en promedio para detectar una brecha
Cifras citadas en la plática.
No todo lo que pide rescate es ransomware
NotPetya cifraba el MBR y el MFT sin forma de recuperarlos: era un wiper. Y el ransomware de verdad es toda una industria, con brokers de acceso, afiliados, negociadores y hasta call centers.
Sigue leyendo
-
 Nube
Respaldar no es recuperar
Tener respaldos no es estar protegido. Lo que protege tu operación es saber cuánto tardas en volver, y haberlo probado.
Francisco Olazo y Diego Garza2 min de lectura
-
 Impresión segura
La impresora es un endpoint
Guarda datos, correos, contactos y hasta credenciales. Si no la tratas como cualquier otro equipo de la red, es una puerta abierta.
Josué Israel Gutiérrez y David Juárez Maldonado2 min de lectura
-
 Ciberseguridad
Proteger el dato donde esté
IA, identidades no humanas y dependencia tecnológica cambiaron la superficie de ataque. Del perímetro a la identidad: qué cambió y por dónde empezar.
Omar Jaimes Hernández y 2 más2 min de lectura
La próxima edición, en tu correo.
Te avisamos cuando salga una revista nueva, un episodio o un evento.
Suscribirme al boletín